Zum Inhalt springen

a9script ist die Integrationsplattform für die Prozessautomatisierung und API-Integration eines Unternehmens. Sie verbindet Ihre Systeme und führt die Automatisierungen dazwischen aus. Die Logik zwischen Ihren Systemen liegt an einer Stelle, läuft dort und lässt sich dort nachlesen. Jeder Call an ein anderes System wird einmal eingerichtet und beim Lauf aufgezeichnet, und der Code, der bleibt, ist die Geschäftslogik in einfachem JavaScript, geschrieben von Ihrem Team oder von einem AI Agent.

Ein fehlgeschlagener Lauf bleibt rot, bis eine Person ihn quittiert. Nach einem Neustart setzt ein Lauf an seinem letzten gesicherten Punkt fort, und ein bereits ausgeführter Call wird nie ein zweites Mal ausgeführt. Ein Endpoint lässt sich als MCP Server anbieten, damit ein AI Assistent Ihre eingerichteten Calls als Tools nutzt.

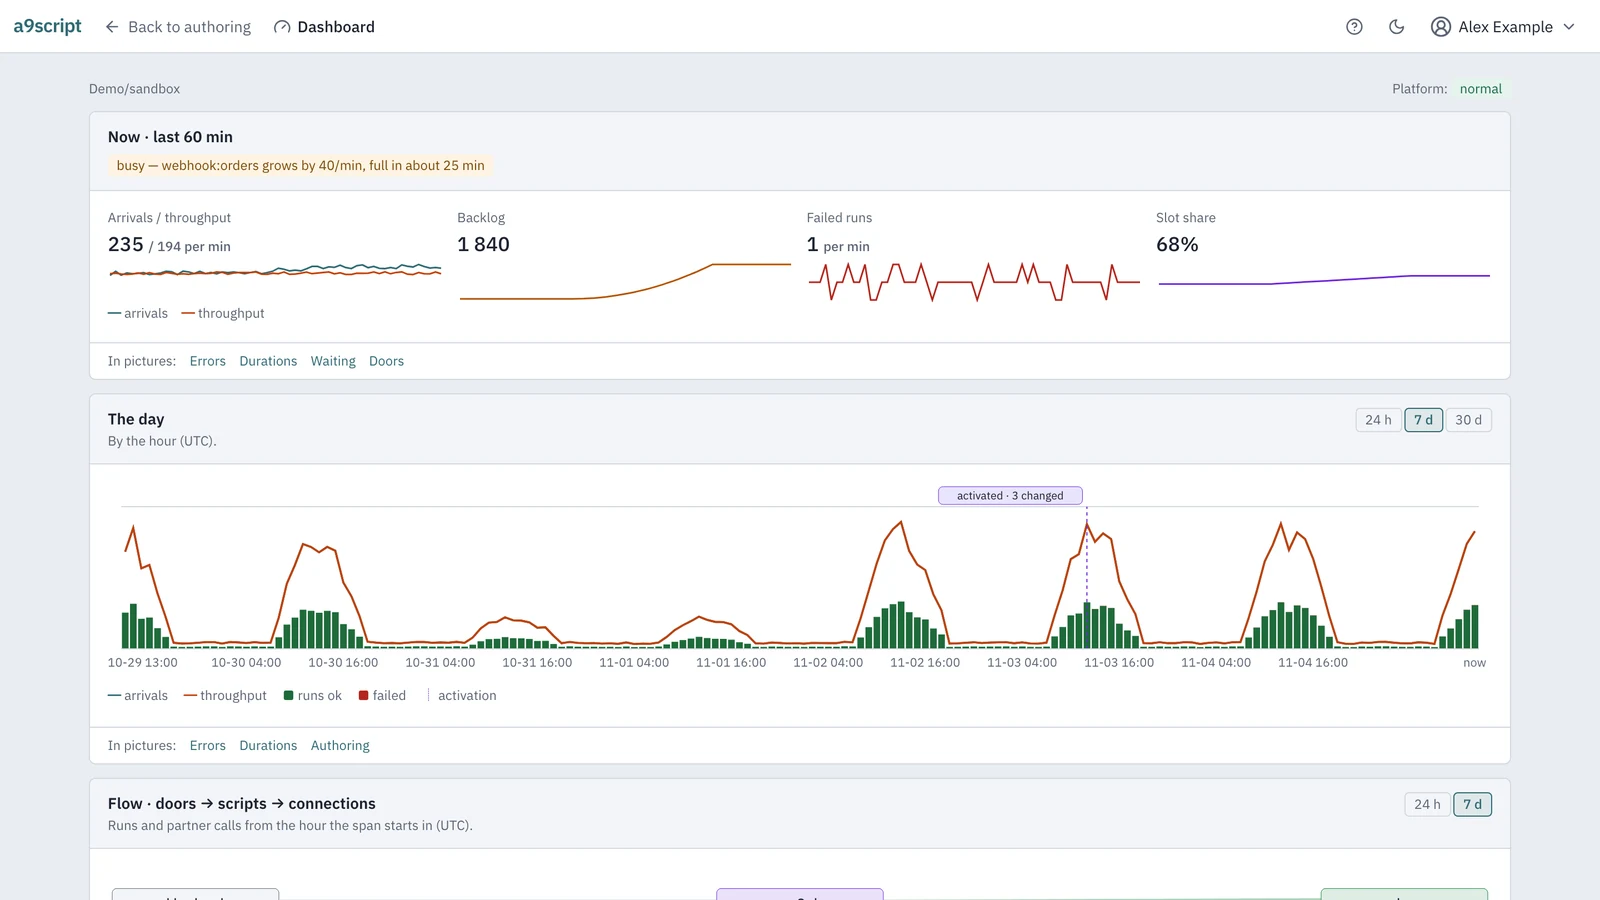
Das a9script Dashboard mit Beispielzahlen zu Eingang und Durchsatz, Rückstau, der Woche mit einer Aktivierung und dem Fluss in die Scripts und hinaus zu den Connections

Key Features

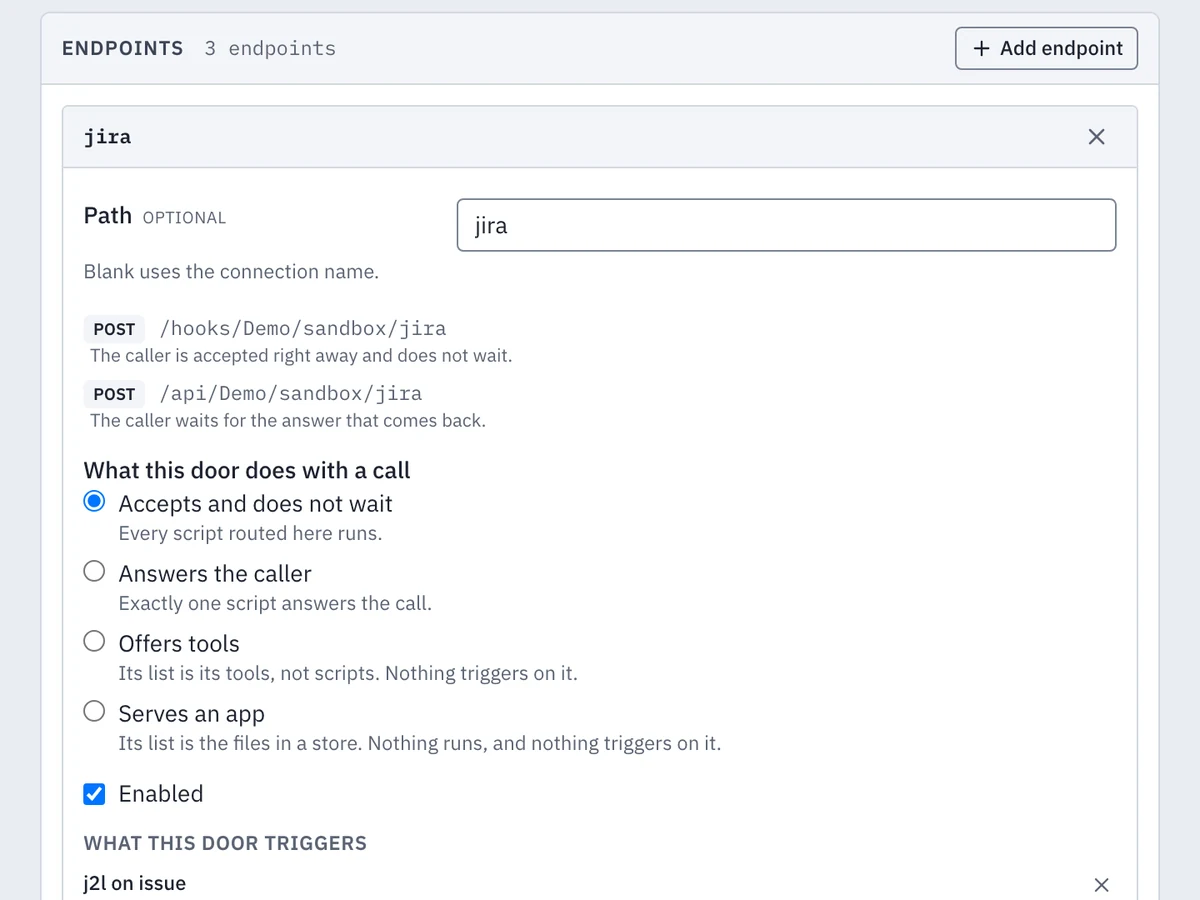
Ein a9script Endpoint mit seinen vier Lesarten: Webhook, API, MCP Server und App

Endpoints und MCP Server

Ein Endpoint von a9script lässt sich auf vier Arten lesen. Als Webhook bestätigt er dem Absender sofort und führt Ihre Scripts danach aus. Als API wartet der Caller auf die Antwort eines Scripts. Als MCP Server listet ein AI Assistent Ihre Operationen auf und ruft sie als Tools auf. Als App liefert er einen Ordner mit Dateien an Ihrer Adresse aus, mit Anmeldung.

Eine ältere REST-API wird für einen Assistenten aufrufbar, ohne dass dafür ein Server geschrieben wird. Ein Webhook kann mehrere Scripts tragen, jedes mit eigenem Filter, sodass Sie festlegen, welches Script auf welche Nachricht reagiert. Jeder aktivierte Endpoint beschreibt sich selbst.

MCP ist der offene Standard, mit dem AI Apps Tools und Daten nutzen. Die Tools kommen mit erzeugten Schemas, und das Credential bleibt auf der Plattform.

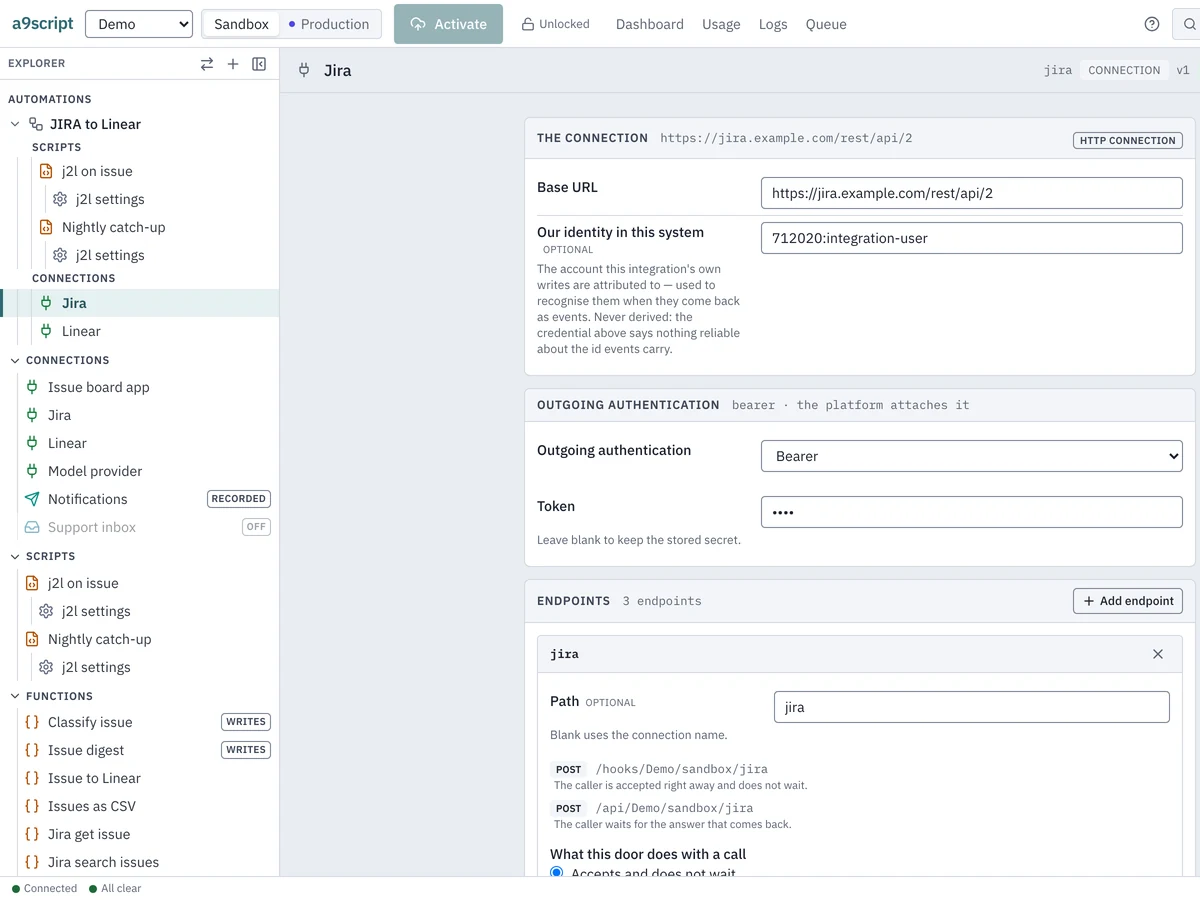
Der a9script Explorer neben einer Connection mit Adresse, Identität und Endpoints

Connections und Secrets

Jedes angebundene System hat eine Stelle mit seiner Adresse und seinem Credential. Ein Script sieht nie ein Secret: Die Plattform hängt das Credential an, erneuert ein abgelaufenes Token einmal und sendet den Call erneut.

Absender wie GitHub, Atlassian Jira, Microsoft Graph, Shopify, Slack und Stripe sind vorkonfiguriert. Sandbox und Produktion haben je eigene Connections und Credentials, und eine Promotion nimmt keines davon mit. Ein Secret geben Sie einmal ein, und keine Ansicht gibt es wieder aus.

Die Plattform verwahrt die Credentials verschlüsselt und hängt sie an jeden ausgehenden Call.

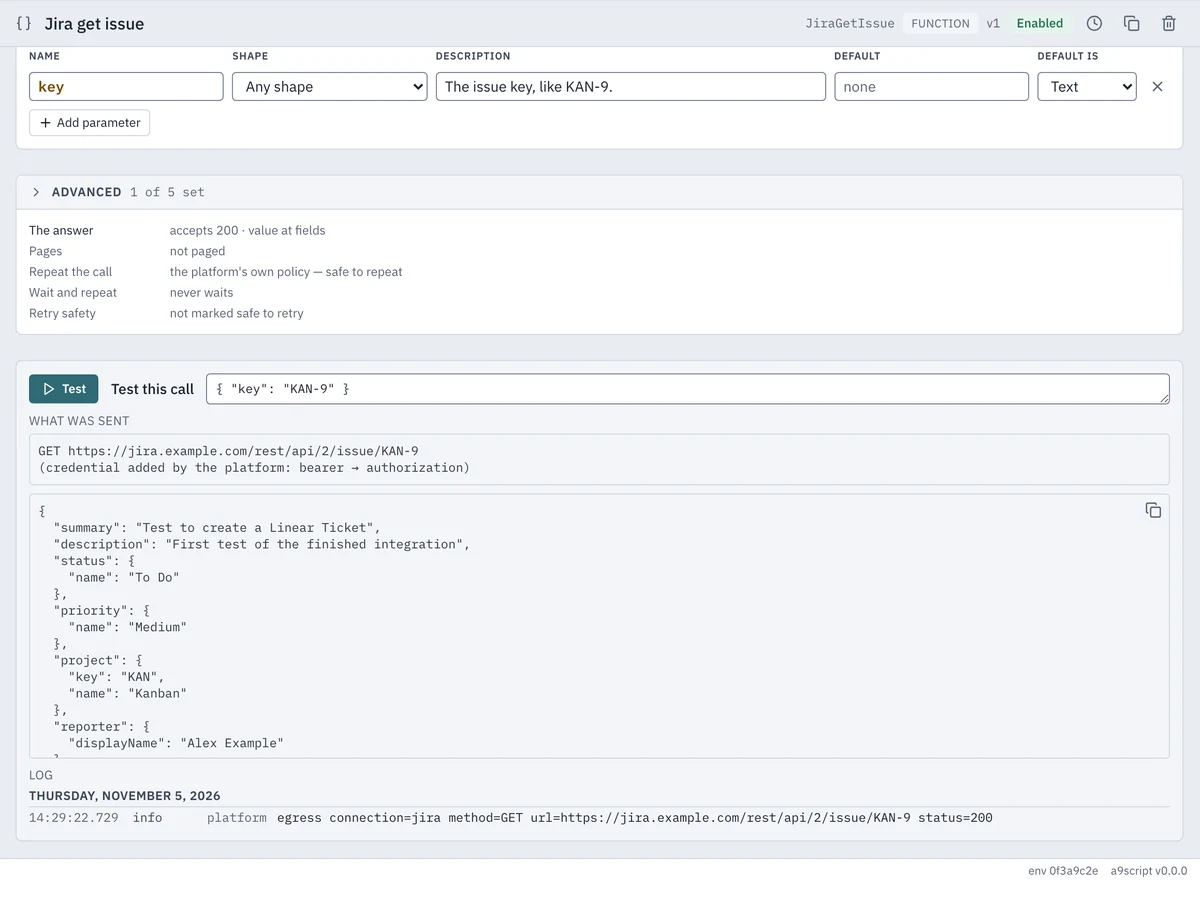
Ein eingerichteter Call in a9script nach dem Test, mit der Antwort für das Script und der gesendeten Anfrage, das Credential benannt und nie gezeigt

Eingerichtete Calls

Ein Call an ein anderes System wird einmal eingerichtet: Adresse, Credential, Wiederholungen, Seitenabruf und was als Antwort gilt. Sie benennen ihn in Ihren eigenen Worten, und das Script ruft ihn unter diesem Namen auf. Der Test zeigt die Antwort, die das Script erhält, und die gesendete Anfrage, das Credential benannt und nie gezeigt.

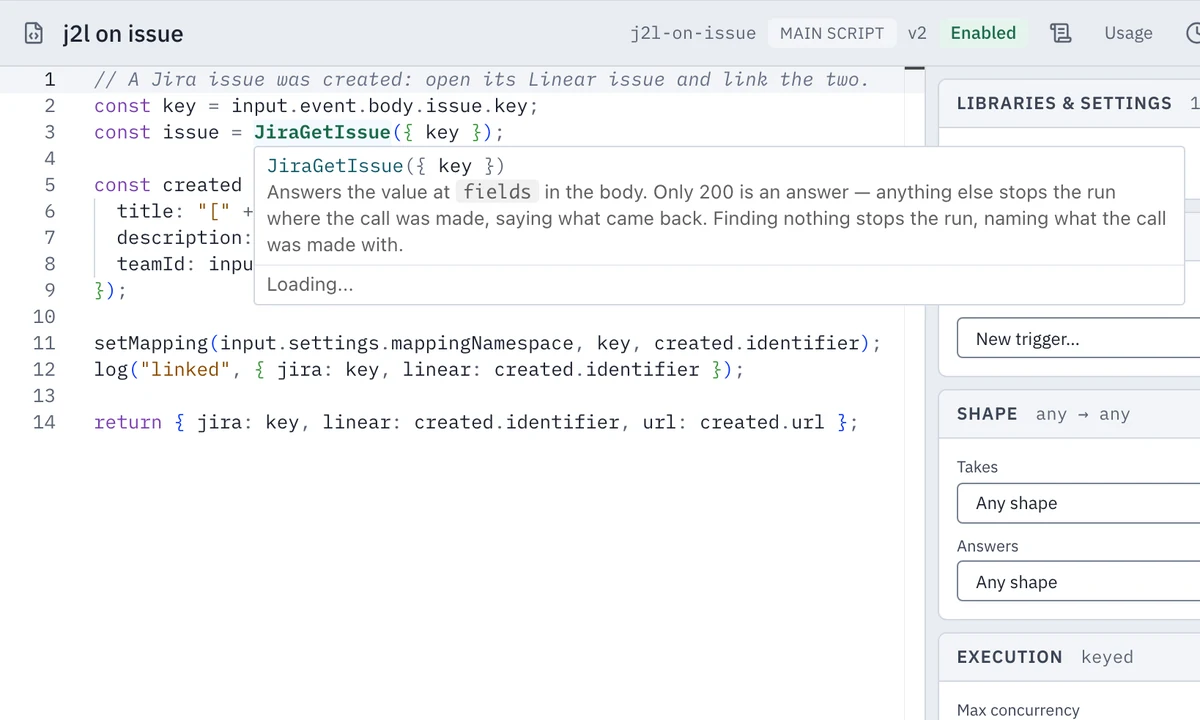
Der Script-Editor vervollständigt jeden eingerichteten Call mit Signatur und Antwort beim Darüberfahren und markiert beim Tippen einen Namen, der auf nichts verweist. Ihr Team testet einen Call, bevor er aktiviert wird.

Calls an HTTP-APIs, Mails, CSV-Dateien, Mappings und AI Modelle werden auf dieselbe Weise eingerichtet. Ein Modellaufruf hält Prompt, Modell und die Connection mit dem Key an einer Stelle, und die Antwort eines Modells ist eine Eingabe, die das Script prüft.
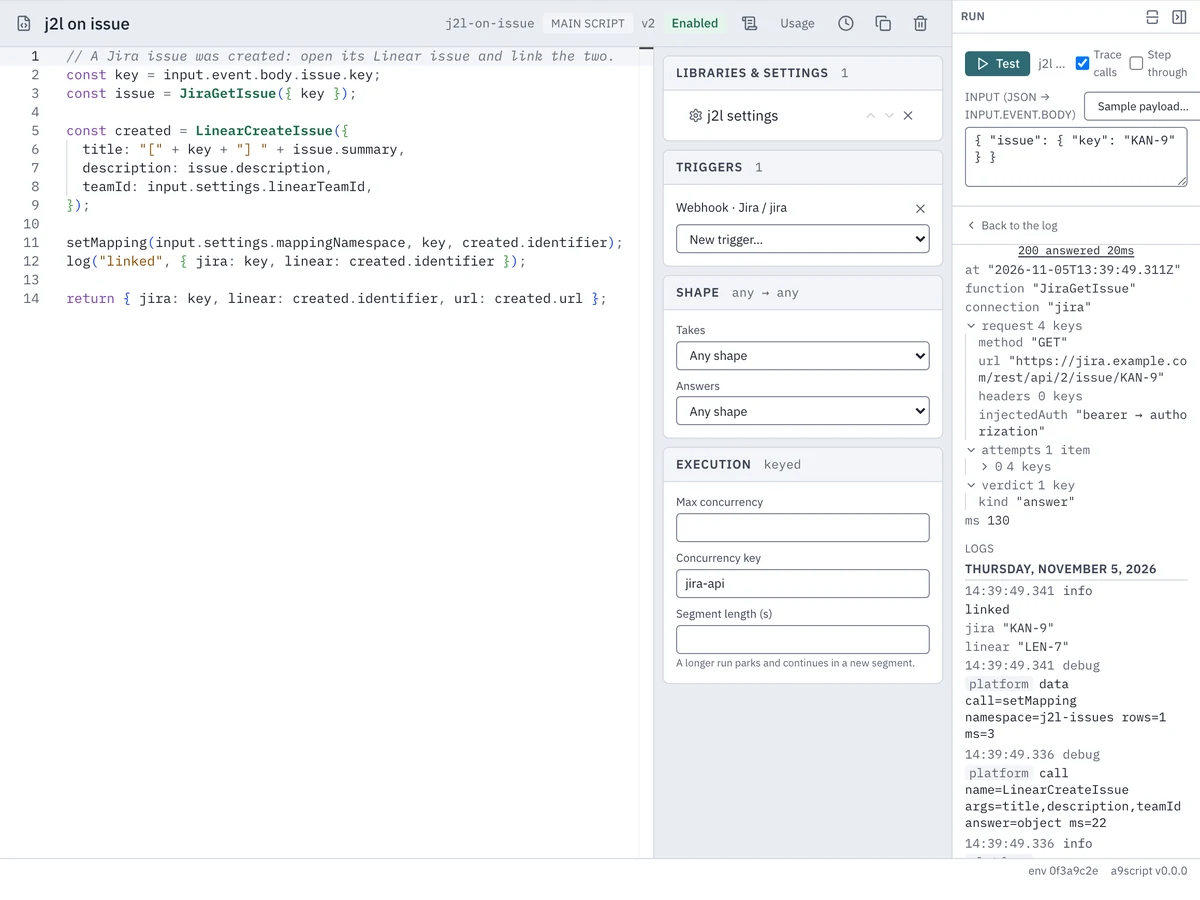
Ein aufgezeichneter Testlauf in a9script mit jedem ausgehenden Call, dem Gesendeten und der Antwort

Workflow-Läufe mit Wiederholungen

Ein Lauf wird Schritt für Schritt festgehalten. Ein vorübergehender Fehler wird wiederholt, und ein Status wie ein Rate Limit parkt den ganzen Lauf für die Zeit, die das andere System verlangt, bis zu 24 Stunden, ohne etwas offen zu halten. Nach einem Neustart, einem Deployment oder einem verlorenen Rechner setzt der Lauf an seinem letzten gesicherten Punkt fort, und ein bereits ausgeführter Call wird nie ein zweites Mal ausgeführt.

In der Sandbox starten Sie einen Lauf mit Trace und lesen jeden Call, das Gesendete und die Antwort. Ein schrittweiser Lauf hält nach jedem externen Call an, sodass Sie jeden Schritt prüfen können, bevor der nächste folgt.

Vorübergehende Fehler werden standardmäßig dreimal wiederholt. Ein Sandbox-Lauf mit Trace bewahrt jede Anfrage und Antwort 7 Tage auf.

Hauptfunktionen

Vorkonfigurierte Webhook-Absender

Absender wie Atlassian Jira, GitHub, Linear, Microsoft Graph, Okta, Shopify, Slack, Stripe, Twilio und Zoom sind vorkonfiguriert. Registrierungs-Handshakes werden ohne Lauf beantwortet, und Ignore-Regeln verwerfen Ihre eigenen Schreibvorgänge, die zurückkommen.

Wiederholungen und Rate Limits

Vorübergehende Fehler werden wiederholt, und ein Rate Limit parkt den Lauf für die Zeit, die das andere System verlangt, bis zu 24 Stunden. Ein Nachtjob, der um zwei Uhr morgens auf ein Limit trifft, ist um drei Uhr fertig, und der Seitenabruf braucht eine Zeile.

Tausende Datensätze pro Nacht

Tausende Datensätze pro Nacht werden seitenweise gelesen, abgebildet, auf Duplikate geprüft und in Stücken geschrieben. Die Quell-ID ordnet sie systemübergreifend zu, und eine fehlerhafte Zeile wird mit Schlüssel und Grund beiseitegelegt, während der Job weiterläuft.

Alarme, die rot bleiben

Ein fehlgeschlagener Lauf färbt sein Script rot, bis eine Person ihn quittiert, und eine Connection mit Fehlern in Folge öffnet ihren Schaltkreis und wird ebenfalls rot. Benachrichtigungsregeln senden Ihnen gedrosselt Mails, und Systemtrigger starten ein Script von Ihnen.

Versionen mit Diff und Wiederherstellung

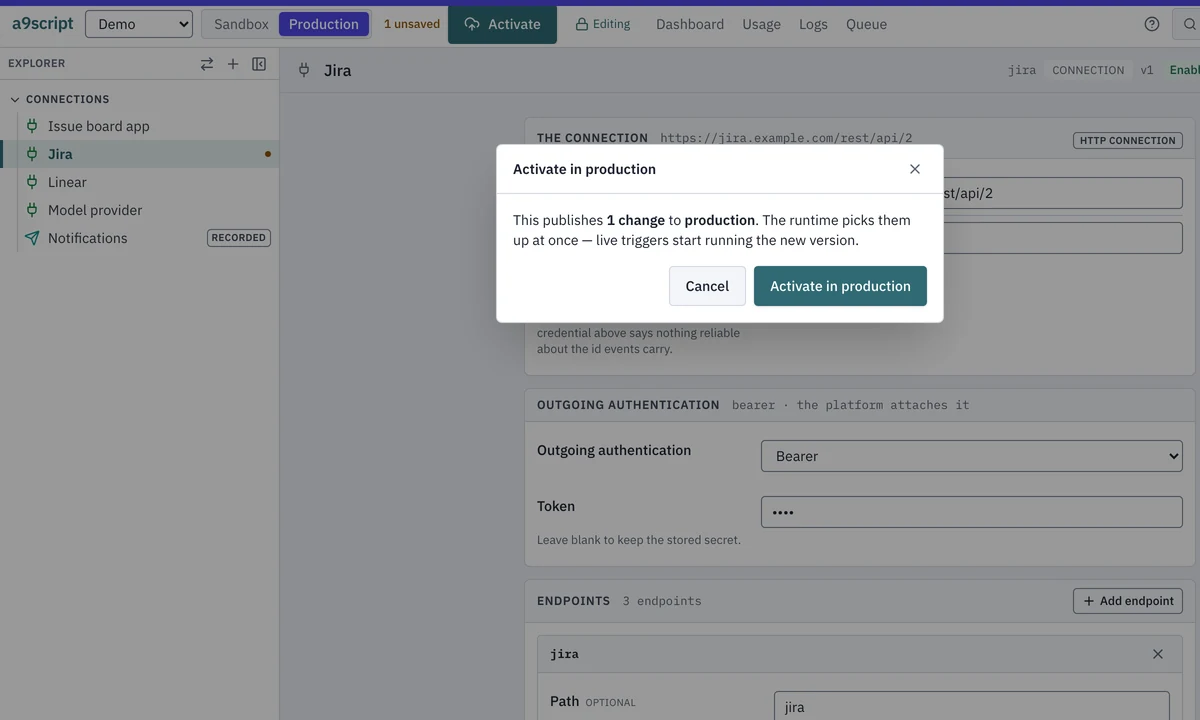
Jede Aktivierung ist eine nummerierte Version mit Verlauf, Diff, Blame und Wiederherstellung. Die Produktion ist farbig markiert, und Aktivieren oder Löschen fragt dort zuerst nach. Eine Promotion aus der Sandbox zeigt einen Plan, bevor sich etwas ändert.

Ihre eigenen Benutzer

Caller Ihrer Endpoints sind Benutzer Ihrer Umgebung, per Mail über Ihr eigenes Mailkonto eingeladen und mit den Rollen ausgestattet, die Ihre Umgebung definiert. Das Script sieht, wer aufgerufen hat.

  • Modellaufrufe mit dem Key auf der Plattform
  • Mail über SMTP oder Microsoft Graph, mit Anhängen
  • Läufe, die eine eintreffende Mail in einem Postfach startet
  • Zeitpläne für wiederkehrende Läufe
  • PDF-Dokumente aus Blöcken oder Markdown
  • Große Dateien, die die Plattform hält, CSV beliebiger Größe in Teilen
  • Endpoints, die sich selbst beschreiben
  • Eine Kommandozeile zum Bauen und Ausführen aus dem Terminal
  • Eine faire Warteschlange über alle Mandanten mit lesbaren Obergrenzen
  • Das Löschen eines Mandanten entfernt alles auf jedem Rechner
  • Sicherheitsgeprüfte Builds
  • Zwei Prozesse auf einem Server mit einem Volume und Backups im laufenden Betrieb
  • Sandbox und Produktion getrennt, mit einem Promotionsplan zum Vorablesen
  • Mappings und Texte außerhalb des Codes, gepflegt und getestet von der Person, der der Wortlaut gehört

Optionale Module

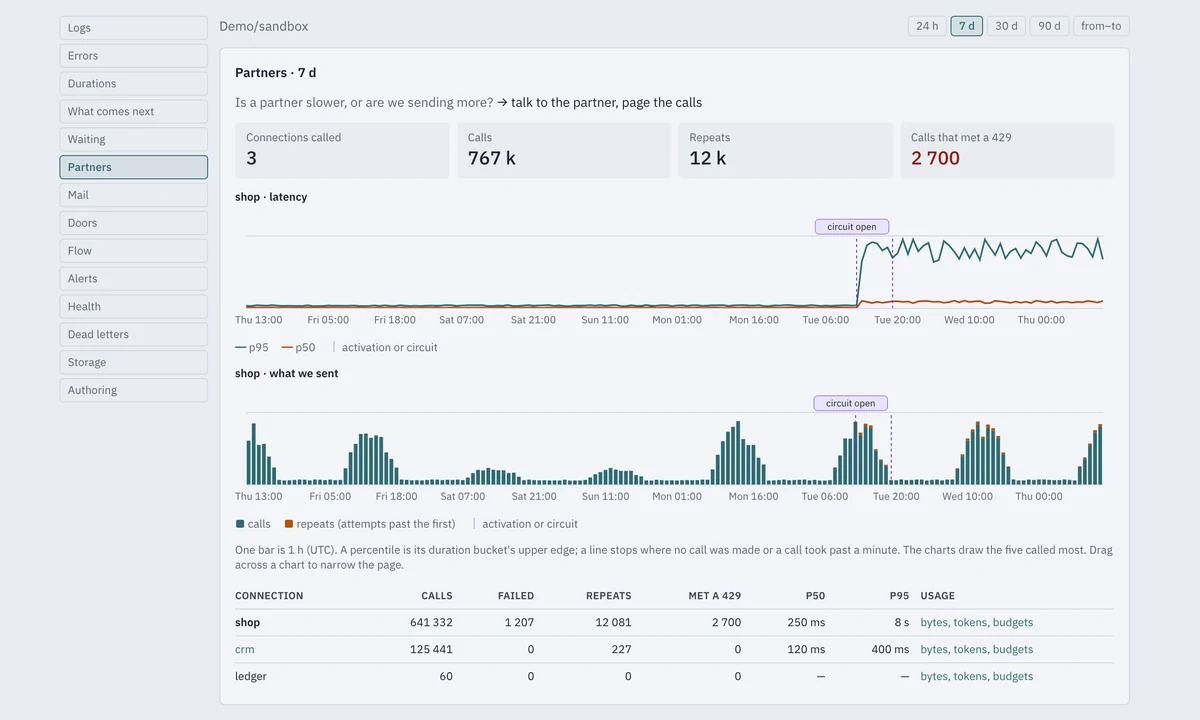
Die a9script Seite Partners mit Beispielzahlen zu Latenz, Wiederholungen und einem offenen Schaltkreis je Connection

Insights

Jede aufgezeichnete Zahl, die eine Entscheidung stützt, steht auf einer Seite, die ihre Frage und ihre Entscheidung nennt. Die Seiten enthalten Anzahlen, Dauern, Codes und Namen, nie den Inhalt einer Nachricht.

  • Dashboard mit Eingang gegen Durchsatz, Rückstau und fehlgeschlagenen Läufen
  • Fehler nach Code, zuerst der Code, der seit der letzten Aktivierung neu ist, zum Beheben oder Zurückrollen
  • Dauern mit Arbeitszeit gegen Wartezeit auf einen Slot, um Code von Kapazität zu unterscheiden
  • Was als Nächstes kommt: die kommenden 24 Stunden mit geplanten Starts und fortgesetzten Läufen
  • Partners mit Latenz, Calls, Wiederholungen und offenem Schaltkreis je Connection
  • Node load für den Administrator: Slot-Belegung, Speicher und das Systemlog
Eine eingerichtete Funktion im a9script Editor mit ihrer Signatur beim Darüberfahren

Bauen mit Agents

Ein AI Agent baut Integrationen aus dem Terminal oder über MCP und hält nie ein Credential.

  • MCP in beide Richtungen: über MCP bauen und über MCP bereitstellen, das Credential bleibt beide Male auf Seiten der Plattform
  • Ein Agent erprobt einen Call, schreibt einen Ordner, wendet ihn an, führt ihn mit Trace aus und liest die Antwort
  • Eine eingebaute Anleitung lehrt einen Agenten den ganzen Ablauf und wird bei jedem Build gegen das Produkt geprüft
  • Debug, Step und Probe gibt es in einer Sandbox, und ein falsch geschriebenes Flag oder Argument wird abgewiesen
  • Ein Jira-Projekt, von einem Agenten mit einem Linear-Team verbunden, mit den vorhandenen Connections und einem Bericht darüber, was er nicht prüfen konnte
a9script mit farbig markierter Produktion und der Bestätigung, die die Umgebung nennt

Sicherheit

Mandanten und Umgebungen sind voneinander getrennt, und Secrets werden einmal eingegeben und nie wieder angezeigt.

  • Secrets verschlüsselt gespeichert und von keiner Ansicht, keinem Befehl und keinem Diff ausgegeben
  • Tokens, die einen Mandanten und eine Umgebung nennen und standardmäßig spätestens nach 14 Tagen ablaufen
  • Passwort plus zweiter Faktor mit Recovery-Codes, und Sitzungen, die nach 30 Minuten Leerlauf enden
  • Rollen für Administrator, Tenant admin, Specialist und Auditor, und keinen Standard-Administrator
  • Netzwerk-Allowlists für eingehende Calls und Prüfung der Absendersignatur
  • Zwei fortlaufend ergänzte Audit-Trails, per Hash verkettet, damit Manipulation sichtbar wird
  • Festplattenverschlüsselung in der Hand des Betreibers, der den Rechner führt

Für Ihren Betrieb eingerichtet